HTTP frente a SOCKS5: elige el formato que admite tu herramienta
Adapta el protocolo, la autenticación y el formato exportado a tu aplicación actual.
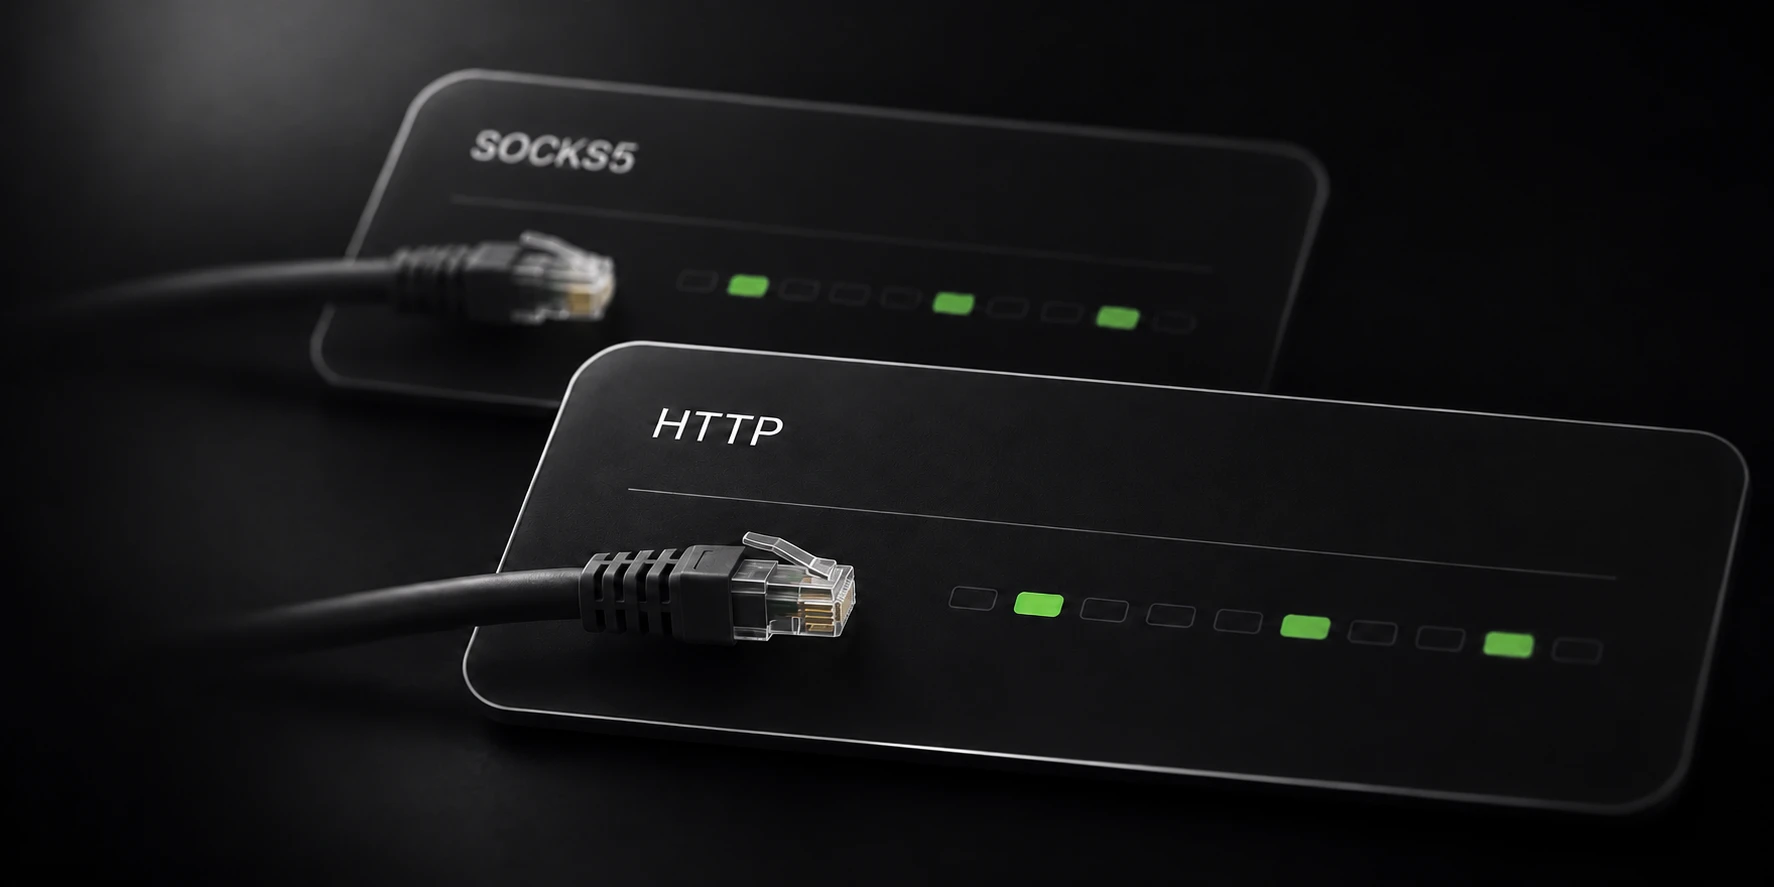
El protocolo adecuado es el que admite tu aplicación para la conexión que necesita realizar. Empieza por su configuración y selecciona después HTTP o SOCKS5 en el generador. Cambiar el nombre de un archivo o un separador no cambia el protocolo.
Krantz admite configuraciones de proxy HTTP y SOCKS5 con autenticación de usuario y contraseña. Ambas permiten utilizar las opciones de ubicación y sesión del servicio.
Empieza por los protocolos admitidos por la aplicación
Comprueba qué protocolo y campos de autenticación acepta la configuración de proxy de la aplicación. Algunas herramientas separan host, puerto, usuario y contraseña; otras importan una sola línea.
El proxy HTTP incluye el método de túnel CONNECT descrito en HTTP Semantics. SOCKS5 utiliza su propio protocolo de negociación, definido en RFC 1928.
Esas definiciones describen estándares, no prometen que este servicio o una aplicación concreta implemente todas sus funciones opcionales. Por ejemplo, la presencia de SOCKS5 no implica compatibilidad con UDP.
La autenticación del proxy también es distinta de la del destino final. Si la aplicación indica un error, identifica en qué etapa se rechazó la conexión antes de cambiar ajustes.
Separa el protocolo del formato de texto
Una exportación de texto ordena los valores para el analizador de una aplicación. El protocolo determina cómo se negocia la conexión. Los mismos campos generales pueden ordenarse de formas distintas.
Este ejemplo solo documental muestra cuatro campos de relleno:
proxy.example.test:12345:YOUR_PROXY_USERNAME:YOUR_PROXY_PASSWORDLa dirección y el puerto son ilustrativos y no proporcionan un proxy funcional. Utiliza la salida exacta generada para tu cuenta y el formato que admita tu herramienta.
Si espera campos separados, copia cada valor en su entrada correspondiente. Si espera un esquema, elige ese formato compatible en lugar de añadir signos por intuición. Mantén privadas las credenciales generadas y las listas.
Verifica una conexión antes de ampliar la operación
Prueba primero una configuración. Confirma que la aplicación utilice el protocolo previsto, tenga completos los campos de autenticación y use la ubicación y sesión adecuadas para tu tarea.
Separa las etapas de fallo: importar una línea, conectarse al proxy, autenticarse en el proxy y conectarse al destino. Un fallo en una etapa no demuestra que hayan fallado las demás.
Cuando funcione la prueba pequeña, genera la lista necesaria, hasta el límite actual de 1.000 líneas por generación. Una exportación mayor no garantiza IP permanentes únicas ni es un paquete de tráfico.
Elige por separado la rotación o persistencia. La guía relacionada explica esa decisión; la documentación de configuración enumera el flujo del navegador y las rutas de la API pública.